Keamanan di AlmaLinux
AlmaLinux OS dibangun agar transparan, dapat diverifikasi, dan tersertifikasi secara independen. Dari paket yang ditandatangani dan errata publik hingga alat kepatuhan dan sertifikasi formal, berikut cara kami membantu Anda mempercayai sistem yang mendasari pekerjaan Anda.
Cara kami mendekati keamanan
Empat gagasan membentuk semua yang kami lakukan terkait keamanan: menjaga transparansi, membuatnya dapat diverifikasi, memberi Anda alat untuk membuktikan kepatuhan, dan mendukungnya dengan sertifikasi independen.
Transparansi
Errata dan advisori publik untuk setiap perbaikan yang kami kirimkan.
Rantai pasok yang dapat diverifikasi
Paket yang ditandatangani dan Software Bill of Materials yang dapat Anda periksa.
Kepatuhan dan hardening
Perangkat OpenSCAP, OVAL, dan CIS untuk mengaudit dan memperkuat sistem Anda.
Sertifikasi independen
Tervalidasi FIPS 140-3 dan tersertifikasi Common Criteria, dengan lebih banyak lagi sedang berjalan.
Apa yang kami sediakan
Inilah komponen dasar yang diberikan AlmaLinux kepada Anda untuk mengamankan, memverifikasi, dan mengaudit sistem Anda, mulai dari advisori yang kami terbitkan hingga alat yang Anda jalankan sendiri. Anda juga dapat berlangganan Milis Keamanan AlmaLinux untuk menerima advisori segera setelah diterbitkan.
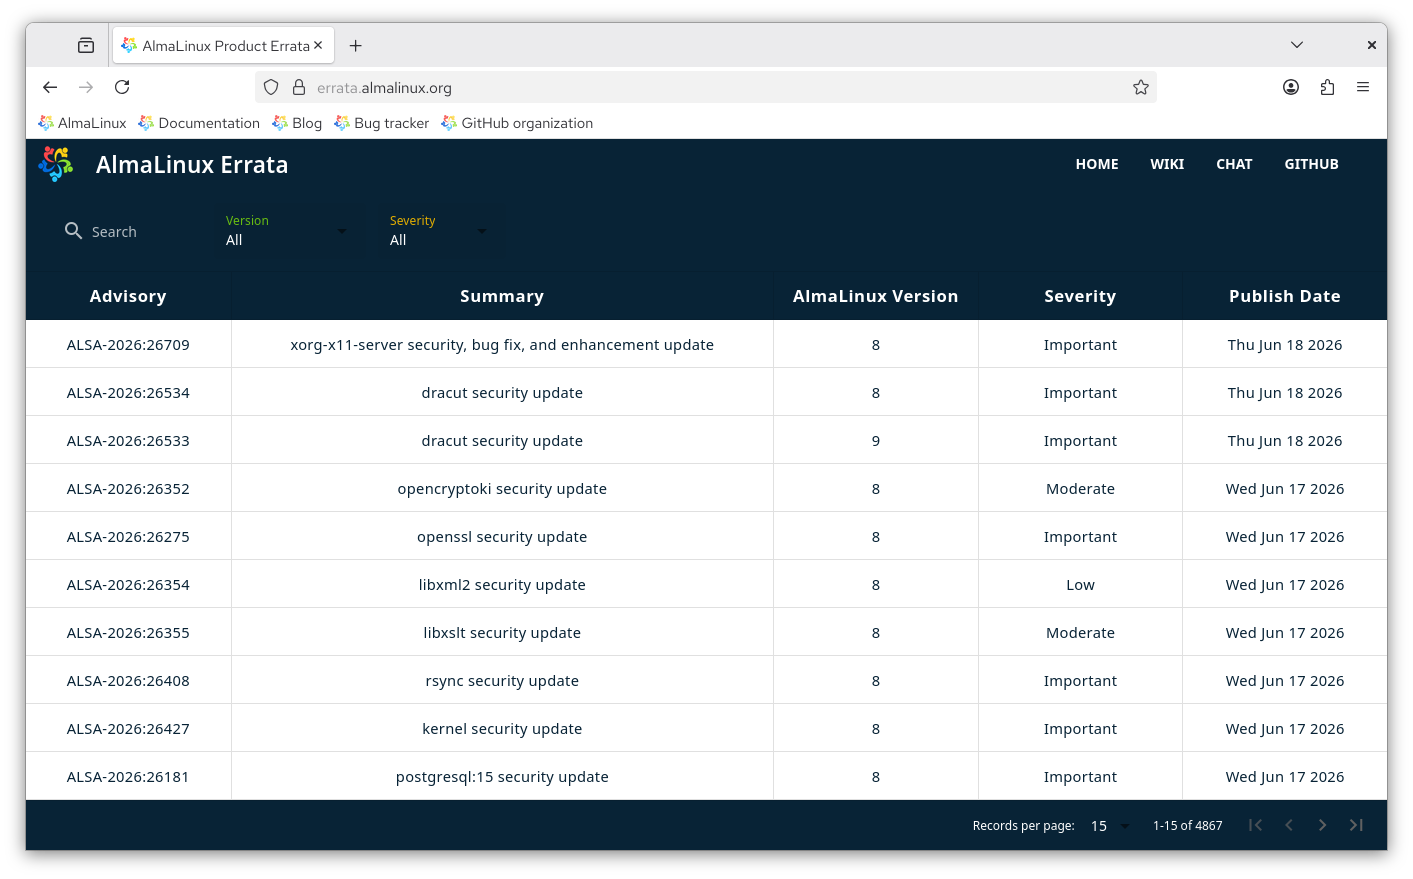
Errata dan advisori
Kami menerbitkan errata untuk masalah keamanan dan perbaikan bug, beserta analisis tingkat signifikansinya.
Paket yang ditandatangani
Setiap paket ditandatangani dengan kunci GPG dan diverifikasi secara default saat Anda menginstalnya.
Kepatuhan dan hardening
Audit dan perkuat sistem Anda dengan panduan OpenSCAP dan SCAP Workbench serta CIS Benchmark.
Data kerentanan
Aliran OVAL publik menyediakan informasi kerentanan yang dapat dibaca mesin untuk AlmaLinux OS 8, 9, dan 10.
Software Bill of Materials
Sistem Build kami menghasilkan SBOM untuk keterlacakan dan keamanan rantai pasok.
Secure Boot
AlmaLinux mendukung Secure Boot, dengan shim yang ditandatangani oleh Microsoft, sehingga sistem hanya mem-boot perangkat lunak tepercaya.
Cara kami merespons masalah keamanan
Jumlah kerentanan yang diungkapkan terus meningkat, dan riset berbantuan AI, pembuatan proof-of-concept, serta pengungkapan publik semakin mempercepatnya. Tidak ada distribusi yang dapat menjanjikan untuk memperbaiki setiap kerentanan dalam setiap tenggat waktu. Yang dapat kami tawarkan adalah proses yang jelas dan konsisten tentang bagaimana kami menanganinya.
Patch dari upstream
Kami mengikuti upstream untuk sebagian besar patch. AlmaLinux OS dibangun dari sumber yang sama dengan ekosistem enterprise Linux lainnya, sehingga saat perbaikan dari upstream tersedia, kami membangun, menguji, dan menerbitkannya. Setiap perbaikan keamanan dikirim sebagai advisori (ALSA), diberi tingkat Critical, Important, Moderate, atau Low, disertai data OVAL dan OSV yang dapat dibaca mesin serta pengumuman ke milis keamanan.
Patch mendahului upstream
Terkadang sebuah isu cukup penting bagi komunitas sehingga kami menerapkan patch lebih dulu daripada upstream. Patch seperti ini ditinjau dan disetujui oleh ALESCo, AlmaLinux Engineering Steering Committee, yang mengarahkan arah teknis distribusi ini. Ketika upstream merilis perbaikannya sendiri, kami menyesuaikan kembali dengannya. Kapan pun memungkinkan atau sesuai, kami juga mengirim patch yang telah kami rilis ke upstream: semua orang seharusnya mendapatkan manfaat dari kerja open source. Siapa pun dapat meminta agar sebuah patch dipertimbangkan dengan mengajukannya di Kanal ALESCo di chat.almalinux.org. Beberapa contoh patch yang telah kami kirimkan atau sediakan untuk pengujian:
Laporan langsung
Cara kami menangani masalah yang dilaporkan langsung kepada kami bergantung pada apa yang terdampak. Kami menargetkan untuk memberikan pengakuan laporan dalam 2 hingga 3 hari.
- Masalah OS yang memerlukan pengungkapan terkoordinasi: kirim email ke [security@almalinux.org](mailto:security@almalinux.org) agar kami dapat mengoordinasikan patch dan rilis yang bertanggung jawab.
- Masalah OS yang tidak memerlukan pengungkapan terkoordinasi: laporkan di bugs.almalinux.org.
- Apa pun yang bukan sistem operasi itu sendiri, seperti ELevate atau situs web ini: buka issue di repositori proyek tersebut.
Jika laporan langsung sebenarnya adalah masalah upstream, kami akan mengarahkan Anda untuk melaporkannya ke upstream agar diperbaiki dari sumbernya untuk semua orang. Masalah kritis yang dilaporkan ke mailing list linux-distros akan ditambal pada tanggal pengungkapan. Lihat kebijakan pengungkapan kerentanan untuk detail lengkap.
Sertifikasi independen
Sertifikasi formal dari pihak ketiga mendukung pekerjaan keamanan kami dengan validasi independen. AlmaLinux OS tervalidasi FIPS 140-3 dan tersertifikasi Common Criteria, dengan lebih banyak lagi sedang berjalan.
Kunci GPG
AlmaLinux menandatangani semua paket dengan kunci GPG, yang diverifikasi secara default oleh dnf dan alat pembaruan grafis. Kami merekomendasikan untuk memverifikasi tanda tangan paket sebelum instalasi.
AlmaLinux OS 10 / AlmaLinux OS Kitten 10
EE6D B7B9 8F5B F5ED D9DA 0DE5 DEE5 C11C C2A1 E572
AlmaLinux OS 9
BF18 AC28 7617 8908 D6E7 1267 D36C B86C B86B 3716
AlmaLinux OS 8 #2
BC5E DDCA DF50 2C07 7F15 8288 2AE8 1E8A CED7 258B
ELevate
74E7 F249 EE69 8A4D ACFB 48C8 4297 85E1 81B9 61A5
Sudah kedaluwarsa tetapi tetap merupakan kunci tepercaya.
AlmaLinux OS 8 #1
5E9B 8F56 17B5 066C E920 57C3 488F CF7C 3ABB 34F8
Sertifikat Secure Boot
AlmaLinux menyediakan dukungan Secure Boot mulai dari rilis 8.4. Shim-nya lolos peninjauan resmi dan ditandatangani oleh Microsoft. Shim AlmaLinux memercayai sertifikat berikut:
Saat ini
| Sertifikat | Ditandatangani untuk: | Diverifikasi oleh: | Masa berlaku |
|---|---|---|---|
| almalinux-sb-cert-3.der | AlmaLinux Secure Boot CA | AlmaLinux Secure Boot CA | Berakhir Pada 14.03.2034 |
Sebelumnya
Sertifikat ini telah kedaluwarsa tetapi tetap dipercaya.
| Sertifikat | Ditandatangani untuk: | Diverifikasi oleh: | Masa berlaku |
|---|---|---|---|
| almalinux-sb-cert-1.der | AlmaLinux OS Foundation | Sectigo Public Code Signing CA EV R36 | Telah Berakhir 30.01.2025 |
| almalinux-sb-cert-2.der | AlmaLinux OS Foundation | SSL.com EV Code Signing Intermediate CA RSA | Telah Berakhir 19.01.2025 |
Tetap terinformasi
Laporkan kerentanan, berlangganan advisori, atau diskusikan keamanan langsung dengan kami.